

KI-Agenten übernehmen in SAP-Systemen zunehmend mehr Aufgaben. Sie greifen auf Daten zu, nutzen verschiedene Tools und können einzelne Prozessschritte selbstständig ausführen. Dadurch gewinnt SAP KI-Governance an Bedeutung. Unternehmen müssen klar regeln, welche Zugriffe erlaubt sind, wer Verantwortung trägt und wie sich die Aktivitäten der Agenten kontrollieren lassen.
Das Wichtigste im Überblick
- SAP KI-Governance schafft klare Regeln dafür, welche KI-Agenten auf welche Daten, Anwendungen und Funktionen zugreifen dürfen.
- Berechtigungen werden zum Schlüsselfaktor: Agenten sollten nur die Rechte erhalten, die sie für ihre konkrete Aufgabe benötigen.
- Nachvollziehbarkeit ist Pflicht: Unternehmen brauchen Audit-Trails, die Tool-Aufrufe, Aktionen, Freigaben und Fehler dokumentieren.
- Governance muss früh starten. Wer Agenten erst nach dem Rollout kontrolliert, riskiert Wildwuchs, Sicherheitslücken und unklare Verantwortlichkeiten.

Sie erfahren, wo KI in Ihrem Unternehmen Nutzen bringt und welche Schritte Sie als Nächstes angehen können.
Warum SAP KI-Governance jetzt dringend wird
Noch vor kurzer Zeit bestand das größte KI-Risiko oft in einer falschen Antwort. Bei agentischer KI sieht die Lage anders aus, denn ein Agent kann selbstständig planen, Systeme ansprechen und Aktionen auslösen. Genau dadurch wächst sein Nutzen, aber allerdings auch das Risiko.
SAP spricht inzwischen offen vom „Wildwuchs von KI-Agenten“. Laut einem Beitrag im SAP News Center vom 20. August 2026 entstehen Risiken, wenn Unternehmen Agenten schneller einführen, als sie diese inventarisieren, Verantwortlichkeiten zuweisen, Zugriffe steuern und Verhalten überwachen können. SAP verweist außerdem auf eine LeanIX-Umfrage, nach der 98 Prozent der befragten Unternehmen KI-Agenten bereits einsetzen oder deren Einsatz planen, während weniger als die Hälfte einen vollständigen Überblick über ihre Agenten besitzt.
Das Problem erinnert an Schatten-IT, ist aber dynamischer. Ein KI-Agent kann mit mehreren Systemen kommunizieren und in kurzer Zeit zahlreiche Aktionen ausführen. Deshalb müssen Sie nicht nur Lösungen freigeben, sondern auch die erlaubten Handlungen jedes Agenten steuern.
Berechtigungen: Ein Agent braucht nicht automatisch mehr Rechte
Die wichtigste Regel für den sicheren Einsatz eines KI-Agenten: Er sollte immer nur auf die Daten und Funktionen zugreifen können, die er für seine Aufgabe wirklich benötigt. Dieses Least-Privilege-Prinzip ist aus der klassischen IT-Sicherheit bekannt, gewinnt bei agentischer KI angesichts des gestiegenen Risikos aber deutlich an Bedeutung.
Ein Beispiel: Ein Agent soll offene Bestellungen analysieren. Dafür benötigt er Leserechte auf bestimmte Einkaufsdaten. Er braucht aber nicht automatisch die Berechtigung, Bestellungen zu ändern oder freizugeben. Sobald Sie solche Rechte unnötig bündeln, kann ein fehlerhafter oder manipulierter Agent erheblich mehr Schaden verursachen.
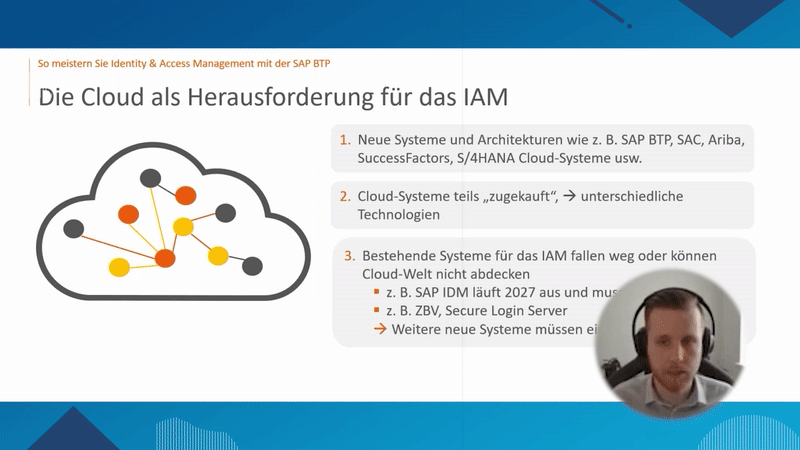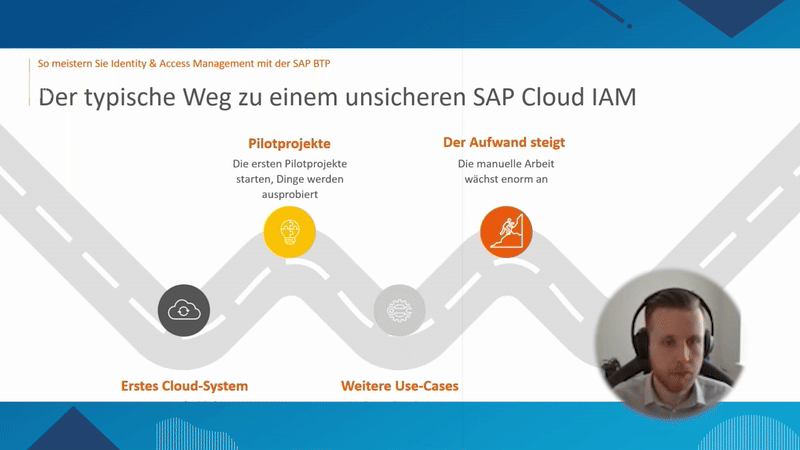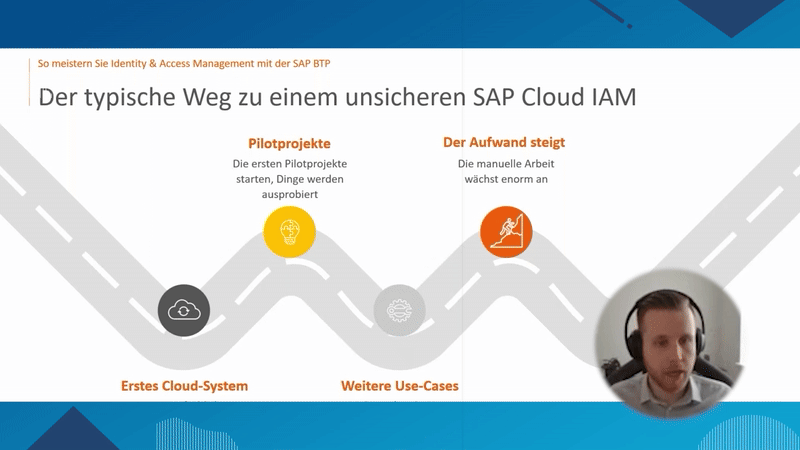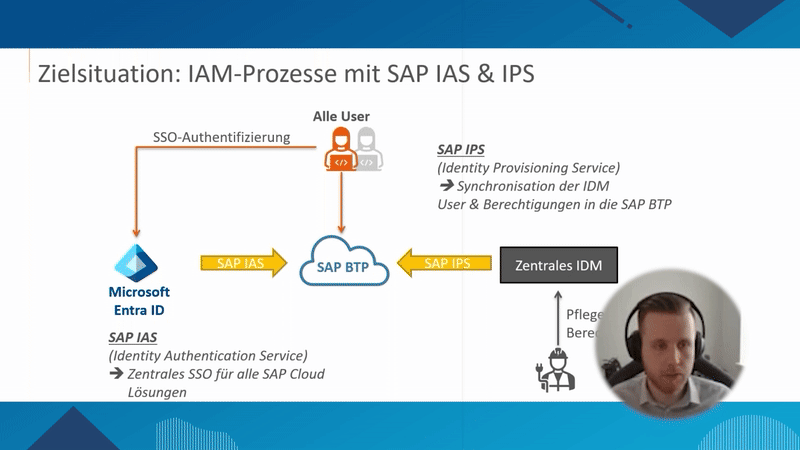
IBsolution weist in einem aktuellen Beitrag zum sicheren Datenzugriff von KI-Agenten im SAP-Umfeld auf genau diese Herausforderung hin. Besonders relevant sind Non-Human Identities, also technische Identitäten von Agenten, Bots oder Services. Unternehmen sollten diese Identitäten zentral erfassen, ihren Lebenszyklus verwalten und Berechtigungen nachvollziehbar zuordnen.
Ebenso wichtig ist die Funktionstrennung, also Segregation of Duties (SoD). Ein Agent, der einen Vorgang vorbereitet, sollte kritische Schritte nicht zugleich selbst freigeben dürfen. Gerade bei finanziellen, personenbezogenen oder sensiblen Prozessen empfiehlt sich eine klare Freigabegrenze durch Menschen oder einen getrennten Kontrollmechanismus.
Audit-Trails werden zum Governance-Fundament
Je autonomer Agenten agieren, desto wichtiger wird die Frage: Können Sie später rekonstruieren, was passiert ist?
Ein einfacher Log-Eintrag wie „Agent hat Prozess ausgeführt“ reicht kaum aus. Sinnvolle Audit-Trails sollten festhalten, welcher Agent aktiv war, welcher Nutzer oder Prozess die Aktion ausgelöst hat, welches Tool aufgerufen wurde, welche Parameter genutzt wurden und ob eine Freigabe stattgefunden hat.
Auch die SAP-Community beschäftigt dieses Thema zunehmend. Beiträge zu MCP-basierten Agentenarchitekturen zeigen, wie sich Tool-Aufrufe inklusive Reihenfolge, Parametern, Laufzeiten und Ergebnissen protokollieren lassen. Denn längst erkennen Unternehmen: Beobachtbarkeit ist in der SAP KI-Governance kein technisches Extra, sondern eine Grundlage für Revision, Security-Analysen und klare Verantwortlichkeit.
SAP AI Agent Hub: Governance wird zentraler
Parallel entwickelt sich die Governance-Technologie weiter. SAP positioniert den SAP AI Agent Hub als zentrale Steuerungsebene, mit der Unternehmen Agenten und weitere KI-Artefakte in ihrer Landschaft erfassen, verwalten und kontrollieren sollen, auch über Anbietergrenzen hinweg.
Governance funktioniert schlecht, wenn jeder Fachbereich eigene Agenten, Berechtigungen und Kontrollen definiert. Unternehmen brauchen deshalb ein gemeinsames Register sowie Standards für Entwicklung, Freigabe, Betrieb und Stilllegung. SAP KI-Governance verbindet dabei Architektur, Identity & Access Management, Informationssicherheit, Compliance und Prozessverantwortung.
Auch regulatorisch steigt der Druck. Seit dem 2. August 2026 gelten unter dem EU AI Act neue Transparenzanforderungen für bestimmte KI-Systeme. Unternehmen sollten Governance deshalb nicht nur als internes Sicherheitsprojekt betrachten, sondern als Baustein ihrer Compliance-Struktur.
So bauen Sie SAP KI-Governance praktisch auf
Ein wirksames Governance-Modell muss nicht mit einem riesigen Regelwerk starten. Wichtiger ist, dass Sie die entscheidenden Fragen verbindlich beantworten.
- Inventarisieren Sie alle produktiven KI-Agenten und ihre Verantwortlichen.
- Definieren Sie pro Agent Zweck, erlaubte Systeme, Datenzugriffe und Aktionen.
- Setzen Sie Least Privilege und Funktionstrennung technisch durch.
- Protokollieren Sie relevante Tool-Aufrufe und Entscheidungen revisionsfähig.
- Etablieren Sie einen Lifecycle: Agenten brauchen regelmäßige Reviews und müssen deaktiviert werden, wenn ihr Zweck entfällt.
Für besonders kritische Aktionen sollten Sie zusätzlich Freigabeschritte vorsehen. Eine KI kann beispielsweise eine Zahlung vorbereiten, während die endgültige Freigabe bei einer berechtigten Person bleibt. So kombinieren Sie Automatisierung mit Kontrolle, anstatt beides gegeneinander auszuspielen.
Fazit: Geben Sie KI-Agenten Leitplanken, bevor sie Tempo aufnehmen
SAP KI-Governance entscheidet zunehmend darüber, ob agentische KI zum Produktivitätshebel oder zum Sicherheitsrisiko wird. Je mehr Agenten selbstständig handeln, desto weniger genügt ein allgemeines KI-Regelwerk. Sie brauchen klare Identitäten, präzise Berechtigungen, nachvollziehbare Aktionen und definierte Verantwortlichkeiten.
Der beste Zeitpunkt dafür ist vor dem breiten Rollout. Wenn Sie Ihre SAP-Berechtigungen und Governance-Strukturen jetzt auf KI-Agenten vorbereiten, schaffen Sie die Grundlage, um neue Automatisierung sicher zu skalieren.
Sie möchten prüfen, ob Ihre SAP-Rollen, Berechtigungen und Governance-Prozesse bereits für KI-Agenten geeignet sind? Sprechen Sie mit unseren Experten. Gemeinsam schaffen wir die Leitplanken, mit denen Sie SAP Business AI sicher und kontrolliert in Ihre Prozesse integrieren.
FAQ
1) Was versteht man unter SAP KI-Governance?
SAP KI-Governance umfasst Regeln, Rollen, Prozesse und technische Kontrollen, mit denen Unternehmen den Einsatz von KI in ihrer SAP-Landschaft steuern. Dazu gehören etwa Zugriffsrechte, Verantwortlichkeiten, Dokumentation sowie Risiko- und Lifecycle-Management.
2) Warum sind KI-Agenten für SAP-Berechtigungen besonders kritisch?
KI-Agenten können nicht nur Informationen liefern, sondern selbst Tools aufrufen und Aktionen ausführen. Deshalb müssen Unternehmen genau festlegen, auf welche Daten und Funktionen ein Agent zugreifen darf. Zu breite Rechte erhöhen das Risiko von Fehlhandlungen und Datenabflüssen.
3) Was sollte ein Audit-Trail für KI-Agenten dokumentieren?
Er sollte nachvollziehbar machen, welcher Agent wann aktiv war, welche Tools und Systeme er genutzt hat, welche Aktionen er ausgeführt hat und welche Freigaben oder Fehler aufgetreten sind. Je nach Anwendungsfall können auch Parameter und technische Identitäten relevant sein.
4) Müssen Unternehmen für jeden KI-Agenten eine eigene SAP-Rolle anlegen?
Nicht pauschal. Das passende Modell hängt von Architektur und Nutzungsszenario ab. Entscheidend ist, dass Berechtigungen dem konkreten Zweck folgen, sauber getrennt sind und sich kontrollieren lassen. Bei kritischen Aktionen sollten IAM-, Security- und Prozessverantwortliche gemeinsam ein geeignetes Konzept definieren.